Unsere Software steadyPRINT ist von der aktuellen PHP-Sicherheitslücke nicht betroffen
steadyPRINT ist von der aktuellen PHP-Sicherheitslücke nicht betroffen, da die Lösung kein PHP verwendet. Weiterlesen
steadyPRINT ist von der aktuellen PHP-Sicherheitslücke nicht betroffen, da die Lösung kein PHP verwendet. Weiterlesen
Das PHP-Projekt hat am 21.10.2026 auf zwei kritische Sicherheitslücken hingewiesen, die PHP-basierte Webanwendungen und die Management-Oberflächen von Citrix NetScaler ADC und NetScaler Gateway betreffen.
Weiterlesen
Microsoft hat diesen Monat 6 neue Sicherheitslücken für Microsoft Exchange bekannt gegeben, von denen die CVE-2026-70571 und CVE-2026-70279 besonders gefährlich sind. Beide Lücken erlauben einen externen Angriff mit oder auch ohne Benutzerinteraktion. Weiterlesen
Citrix hat mit CVE-2026-107406 auf eine Sicherheitslücke hingewiesen, die NetScaler ADC und NetScaler Gateway betrifft. Weiterlesen
Veeam weist in KB 4934 (Veeam 12) auf die kritische Sicherheitslücke CVE-2025-64393 (CVSS 9.4) sowie die weniger kritischen Sicherheitslücken CVE-2026-93026 und CVE-2025-64392 hin, die potenziell die Ausführung von beliebigem Code ermöglichen. Weiterlesen
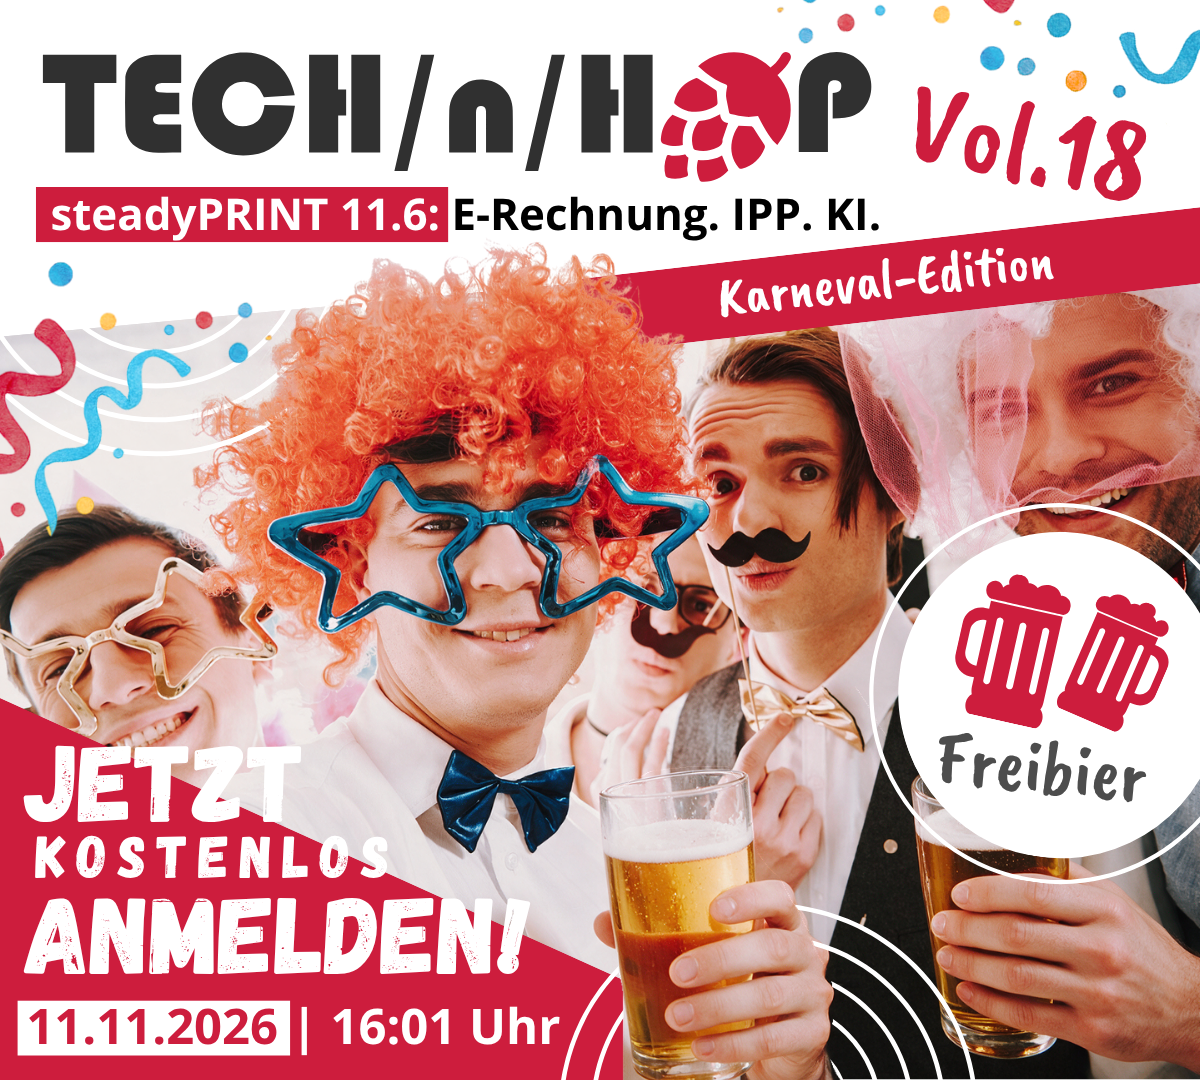
steadyPRINT 11.6: E-Rechnung. IPP. KI.
Mit Version 11.6 entwickelt sich steadyPRINT gleich an mehreren Stellen weiter – und reagiert dabei auf Veränderungen, die Unternehmen gerade ganz konkret beschäftigen: Microsoft stellt die Weichen für eine neue Generation des Windows-Druckens. Die E-Rechnung stellt neue Anforderungen an bestehende Prozesse und Systeme. Und mit KI eröffnen sich auch in der Administration neue Möglichkeiten.
Citrix hat mit CTX697096 auf mehrere Sicherheitslücken hingewiesen, die NetScaler ADC und NetScaler Gateway betreffen. Weiterlesen
Microsoft hat diesen Monat 8 neue Sicherheitslücken für Microsoft Exchange bekannt gegeben, von denen die CVE-2026-69356 und CVE-2026-69641 mit einem CVSS-Score von über 9 als kritisch bewertet werden. Mehrere der Lücken erlauben einen externen Angriff mit oder auch ohne Benutzerinteraktion.
Weiterlesen
Ob kurzfristiger Support, geplante Arbeiten oder kleinere IT-Projekte – mit unserem Servicekontingent sichern Sie sich unsere Dienstleistungen im Voraus zu attraktiven Konditionen und können Ihr Guthaben flexibel nach Bedarf einsetzen.
Weiterlesen
Microsoft hat den Terminplan für die endgültige Abschaltung der Exchange Web Services (EWS) in der Microsoft-365-Umgebung (Exchange Online) angekündigt.
Weiterlesen